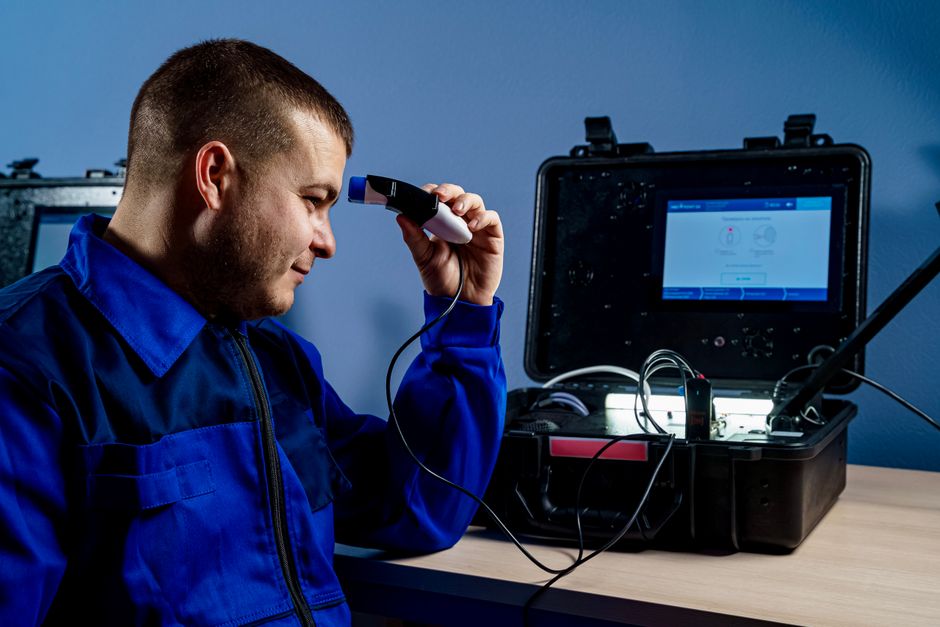
Anass Ali is een Nederlandse ethisch hacker en oprichter van Ethical Hacker Groep Nederland (EHGN). In onze NIS2-directietraining gaat hij live het dark web op en laat hij zien welke gegevens van jouw organisatie daar te koop staan.
Veel presentaties over cybersecurity zijn netjes, goed onderbouwd en binnen tien minuten vergeten. Wat directies wél raakt, is het moment waarop een ethisch hacker de naam van hun eigen organisatie intypt en er inloggegevens, e-mailadressen of interne documenten in beeld komen. Dat is precies wat er gebeurt in de sessies die wij samen met Anass Ali verzorgen. In dit artikel leg ik uit hoe zo’n sessie werkt, wat er meestal boven komt en hoe je die confrontatie omzet in betere besluiten.
Kort samengevat
- Wie: Anass Ali is ethisch hacker, cybersecurity-onderzoeker en oprichter van EHGN, een Nederlandse hackercommunity die in 2024 is opgericht en volgens zijn eigen profiel is doorgegroeid naar meer dan duizend leden.
- Wat: een live dark web-sessie waarin hij, zonder script en zonder vooraf gemonteerde slides, zoekt naar gegevens die aan jouw organisatie te koppelen zijn.
- Waarom: bestuurders nemen sneller een besluit over MFA, wachtwoordbeleid of leveranciersafspraken als ze hun eigen domeinnaam in een gestolen dataset zien staan.
- Wanneer nuttig: als aftrap van een ISO 27001- of NIS2-traject, bij het onderbouwen van securitybudget, of als vast onderdeel van awareness voor directie en bestuur.
- Let op: een dark web-sessie is bewustwording en signalering, geen vervanging van een pentest of een risicoanalyse.
Wie is Anass Ali en waarom werken wij met hem samen?
Anass Ali is ethisch hacker en cybersecurity-onderzoeker en de oprichter van Ethical Hacker Groep Nederland (EHGN), een community van Nederlandse hackers en securityonderzoekers. Kwetsbaarheden worden niet gevonden door een tool, maar door mensen met creativiteit en actuele kennis van aanvalstechnieken. Door samen te werken met een grote ethische hackingcommunity kunnen wij per opdracht de specialist inzetten die er het meest van weet: iemand die webapplicaties uitkleedt, iemand die Active Directory tot op het bot kent, of iemand die zich heeft gespecialiseerd in API’s of phishing.
Anass zet die kennis in bij twee dingen die wij structureel doen: technisch testen en bewustwording bij de top van de organisatie. Bij het eerste gaat het om een pentest laten uitvoeren op je webapplicatie, netwerk of Active Directory. Bij het tweede om de live dark web-sessie in onze NIS2-directietraining.
Wat gebeurt er tijdens een live dark web-sessie?
Een live dark web-sessie is een sessie van ongeveer een uur waarin een ethisch hacker in een afgeschermde omgeving zoekt naar informatie over jouw organisatie op plekken waar gestolen data wordt verhandeld: forums, marktplaatsen, Telegram-kanalen en verzamelingen van gelekte inloggegevens. Er wordt niets gehackt en er wordt niets gekocht. Er wordt gezocht, gefilterd en uitgelegd wat er te vinden is en wat een aanvaller daarmee zou kunnen doen.
De opbouw ziet er in de praktijk zo uit:
- Context: hoe het criminele ecosysteem werkt, van infostealer-malware en initial access brokers tot ransomware-groepen die data publiceren.
- Live zoeken: de hacker zoekt op jouw domeinnaam, merknamen en e-mailadressen van de organisatie.
- Interpretatie: per vondst benoemen we of het gaat om een oud lek, een recente besmetting van een apparaat of gegevens van een leverancier.
- Impactvertaling: we vertalen elke vondst naar een concreet aanvalsscenario, bijvoorbeeld inloggen op een portaal, factuurfraude of gerichte phishing naar een bestuurder.
- Besluitmoment: de directie bepaalt in dezelfde sessie welke maatregelen prioriteit krijgen.
Welke gegevens komen er meestal boven?
In de sessies die wij doen zien we telkens dezelfde categorieën terugkomen: zakelijke e-mailadressen met bijbehorende wachtwoorden uit oude datalekken bij derde partijen, sessiegegevens en cookies uit infostealer-logs van besmette laptops, gegevens die via een leverancier of ketenpartner zijn weggelekt, en informatie die medewerkers zelf publiek hebben gemaakt en die een aanvaller helpt bij social engineering. Wil je weten hoe dat er concreet uitziet, dan geeft ons overzicht van gegevens op het dark web en wat een ethisch hacker vindt bij Nederlandse organisaties een goed beeld.
Waarom werkt een live sessie beter dan een rapport?
Een rapport beschrijft risico’s, een live sessie maakt ze persoonlijk. Dat verschil zit in drie dingen. Ten eerste is het onweerlegbaar: niemand discussieert over een screenshot van zijn eigen e-mailadres in een gestolen dataset. Ten tweede is het niet vooraf geregisseerd, waardoor de reactie van de zaal echt is en de urgentie blijft hangen. Ten derde verschuift het gesprek van techniek naar keuzes maken, en dat is precies de basis die je nodig hebt om je securitybudget te onderbouwen bij de directie.
Voor bestuurders is dat meer dan een leuke ervaring. Sinds 15 augustus 2026 is de Nederlandse Cyberbeveiligingswet in werking, de wet die NIS2 in Nederland regelt. Volgens de Rijksoverheid gelden vanaf dat moment nieuwe verplichtingen voor ruim achtduizend organisaties, waaronder een zorgplicht en een meldplicht. Bestuurders worden geacht te weten wat de risico’s van hun organisatie zijn. Een sessie waarin je die risico’s letterlijk ziet, is de snelste manier om die kennis niet theoretisch te houden.
Hoe past dit in NIS2, ISO 27001 en NEN 7510?
Een live dark web-sessie raakt drie eisen die in de meeste frameworks terugkomen. Bewustwording en training van medewerkers en bestuurders is er één van; NIS2 vraagt expliciet aandacht voor kennis bij de leiding. Dreigingsinformatie is de tweede: het actief volgen van wat er over jouw organisatie circuleert, hoort bij een volwassen securityfunctie. Ketenrisico is de derde, want gegevens komen vaak niet uit je eigen systemen maar uit die van een leverancier.
Wat een sessie niet doet, is aantonen dat je techniek in orde is. Daarvoor test je je systemen, bijvoorbeeld met een pentest die past bij de testverplichting onder de NIS2-zorgplicht. De combinatie is wat werkt: de directie voelt waarom het moet, de techniek laat zien waar het misgaat. Voor achtergrond en waarschuwingen over actuele dreigingen verwijs ik graag naar het Nationaal Cyber Security Centrum, en voor praktische basismaatregelen naar het Digital Trust Center voor ondernemers.
Wat doe je na de sessie? Vijf concrete vervolgstappen
- Reset en beveilig gevonden accounts: wijzig wachtwoorden, trek sessies in en zet multifactorauthenticatie aan op alle accounts die in een vondst voorkomen.
- Onderzoek de bron: stel vast of gegevens uit een besmet apparaat komen. Zo ja, dan is een schone herinstallatie vaak veiliger dan alleen een wachtwoordwissel.
- Controleer je keten: vraag bij leveranciers na of zij een lek hebben gehad en leg vast wie meldt bij wie.
- Maak monitoring structureel: een eenmalige blik op het dark web is een momentopname, terugkerende signalering geeft je vroege waarschuwingen.
- Borg de bewustwording: zet awareness door met korte, herhaalde trainingsmomenten. Wij gebruiken daarvoor het platform Guardey, dat werkt met wekelijkse minitrainingen in plaats van één lange sessie per jaar.
In veel organisaties loopt de opvolging vast op één vraag: wie is hiervan eigenaar? Als dat onduidelijk is, helpt het om eerst te bepalen welke rol je nodig hebt. Ons artikel over de keuze tussen een CISO of security manager en welke rol jouw organisatie echt nodig heeft geeft daarvoor een praktisch kader.
Veelgestelde vragen over Anass Ali en live dark web-sessies
Is een live dark web-sessie legaal?
Ja. Tijdens de sessie wordt uitsluitend gekeken naar informatie die al door anderen is gepubliceerd of verhandeld. Er wordt niets gehackt, niets gekocht en er worden geen gegevens van andere organisaties verwerkt of gedeeld.
Wat als er niets van onze organisatie te vinden is?
Dat komt voor en het is goed nieuws, maar het is geen garantie. De sessie levert dan alsnog inzicht op in de werkwijze van aanvallers en in de vraag welke gegevens van jouw sector wél verhandeld worden.
Voor wie is de NIS2-directietraining bedoeld?
Voor directie, bestuur, toezichthouders en de mensen die hen adviseren, zoals IT-managers, CISO’s en compliance-verantwoordelijken. De sessie is bewust op besluitvorming gericht en vraagt geen technische voorkennis.
Vervangt een dark web-sessie een pentest?
Nee. Een dark web-sessie laat zien welke informatie al buiten je organisatie ligt. Een pentest toont welke kwetsbaarheden in je systemen misbruikt kunnen worden. Ze vullen elkaar aan en beantwoorden verschillende vragen.
Wat kost het om dit structureel te regelen?
Wij werken niet met losse uren, maar met vaste, voorspelbare maandkosten waarin implementatie, training, monitoring en opvolging samen zijn ondergebracht. Zo weet je vooraf wat je betaalt en blijft de opvolging na een sessie niet liggen.