
24/7 detectie en respons, zonder eigen SOC
Een aanvaller zit gemiddeld weken in een netwerk voordat iemand het merkt. Met Managed Detection and Response van Arctic Wolf, via BOEM, kijkt er dag en nacht een security operations center mee op je werkplekken, servers, cloud en identiteiten, en grijpt het in zodra iets niet klopt. En het gaat verder dan meldingen: vaste specialisten helpen je omgeving stap voor stap sterker te maken, zodat er minder misgaat. Zonder eigen SOC, met een Security Operations Warranty.
De check kost twee minuten: direct je niveau en je blinde vlekken. Liever bellen? (+31) 8 521 29 248
Partner van 
- 24/7 bewaking en ingrijpen
- Warranty tot $3 miljoen
- Direct contact met specialisten
In samenwerking met
Bewaking
24/7
Een security operations center beoordeelt elk signaal, ook in de nacht en in het weekend, en grijpt in bij een echte dreiging.
Koppelingen
Ruim 200
Arctic Wolf sluit aan op je bestaande firewall, antivirus, Microsoft 365 en Entra ID. Niets hoeft vervangen te worden.
Warranty
Tot $3 miljoen
Security Operations Warranty: financiële dekking bij ransomware, e-mailfraude en datalekken, zonder extra kosten. Het maximum geldt bij het Total-pakket met Managed Endpoint Defense voor drie jaar.
100+ organisaties gingen je voor


“We zochten geen leverancier, maar een partner die met ons meedenkt, pragmatisch is en energie brengt. BOEM biedt precies dat.”
“Ze zijn pragmatisch en komen met oplossingen die echt werken, nu én in de toekomst.”
“Wat ik waardeer in BOEM, is hun vermogen om risico’s niet alleen te benoemen, maar ook concreet en werkbaar te maken.”
In het kort
Kort samengevat
De belangrijkste feiten over Managed Detection and Response met Arctic Wolf op een rij.
- Wat is het?
- Bewaking van werkplekken, servers, netwerk, cloud en identiteiten door een security operations center dat dag en nacht signalen beoordeelt en bij een dreiging ingrijpt.
- Wat is Arctic Wolf?
- Een wereldwijde aanbieder van security operations met een eigen platform (Aurora) en vaste teams van analisten. Arctic Wolf richt de dienst in; BOEM is partner in Nederland en helpt je kiezen.
- Voor wie?
- Organisaties van 25 tot 500 medewerkers zonder eigen beveiligingsteam, vaak met een norm of klanteis die om detectie en incidentrespons vraagt.
- Wat kost het?
- Een prijs op maat op basis van de scope, na een korte kennismaking binnen een week helder. De Security Operations Warranty en de incident-response-retainer horen erbij.
- Hoe snel staat het?
- Arctic Wolf richt de dienst in; dat duurt doorgaans enkele weken, afhankelijk van het aantal systemen en koppelingen. Daarna volgt een afstemperiode waarin de meldingen op jouw organisatie worden ingeregeld.
- Wat moet ik zelf doen?
- Aangeven wie gebeld wordt, toegang regelen voor de inrichting en tijd vrijmaken voor de periodieke beoordelingen met de specialisten.
Begin met de gratis detectie-check, of kijk hoe dit samengaat met CISO as a Service en een NIS2-traject.
Zo werkt het
Detecteren, ingrijpen en sterker worden
Managed Detection and Response van Arctic Wolf werkt in drie stappen. De eerste twee stoppen een aanval, de derde zorgt dat dezelfde aanval de volgende keer niet meer lukt.
Detecteren
Signalen van werkplekken, servers, netwerk, cloud en identiteiten komen samen op één platform. Dag en nacht wordt gezocht naar wat niet klopt, over al die bronnen heen.
Ingrijpen
Bij een echte dreiging wordt direct ingegrepen in je omgeving: een besmette laptop isoleren, een account blokkeren. AI versnelt het onderzoek, een analist neemt het besluit. Daarna word je gebeld.
Sterker worden
Elk incident wordt een verbeterpunt. Je vaste specialisten laten zien wat de oorzaak was en wat je moet aanpassen, en houden bij hoe je beveiliging er maand na maand beter voor staat.
Wat zit erin
- Opzet van de dienst
- Technische voorbereiding
- Koppelen van je logbronnen
- 24/7 monitoring
- Onderzoek van elk signaal
- Direct ingrijpen
- Security Journey
- Periodieke beoordeling van je beveiliging
- Vaste accountreviews
- Herstel van je bedrijfsvoering
- Afhandeling van zware incidenten
- Digitaal forensisch onderzoek

Waarom kiezen voor BOEM?
- Direct contact met de specialisten: meldingen en vragen gaan rechtstreeks naar het vaste team van Arctic Wolf, dag en nacht, zonder tussenschakel
- Een partner die je organisatie kent: BOEM helpt je de juiste dienst en het juiste pakket kiezen en zorgt dat MDR aansluit op je beleid en je organisatie van 25 tot 500 medewerkers
- Warranty en incident response: financiële dekking tot 3 miljoen dollar bij het Total-pakket, en een incident-responseteam van Arctic Wolf dat binnen een uur start
- Bewijs voor je norm: de rapportages laten zien dat detectie, logging en incidentrespons geregeld zijn; BOEM koppelt ze aan je ISO 27001-, NIS2- of NEN 7510-dossier
- Eén partner voor beleid en techniek: wie bij BOEM ook CISO as a Service of een ISO-traject afneemt, heeft detectie en respons in dezelfde cyclus
Cijfers volgens Arctic Wolf (Security Operations Report 2025, Forrester Total Economic Impact-studie en Gartner Peer Insights).
Uit de praktijk: wat het SOC tegenkomt
Drie voorbeelden die Arctic Wolf deelt van klanten in verschillende sectoren. Geen van deze aanvallen viel op met alleen antivirus en een firewall.
Een server die ineens veel data naar het buitenland stuurde
Het SOC zag uitgaand verkeer pieken naar onbekende landen, later ook via verdachte poorten. De firewall bleek dit niet te blokkeren. De klant werd direct gebeld en samen is een plan gemaakt om het lek te dichten.
Een server met standaardinstellingen, al onder vuur
Een server die vanaf internet bereikbaar was, stond nog op de fabrieksinstellingen en werd actief aangevallen. Het SOC stopte de aanval voordat die slaagde en gaf daarna de oorzaak en de aanpassingen om herhaling te voorkomen.
Een nieuwe thuiswerklaptop zonder beveiligingsupdate
Een laptop maakte contact met net aangemaakte domeinen. Onderzoek liet zien dat hij net was uitgedeeld voor thuiswerken en de update van de antivirus had gemist. Het SOC greep in voordat het verder ging.
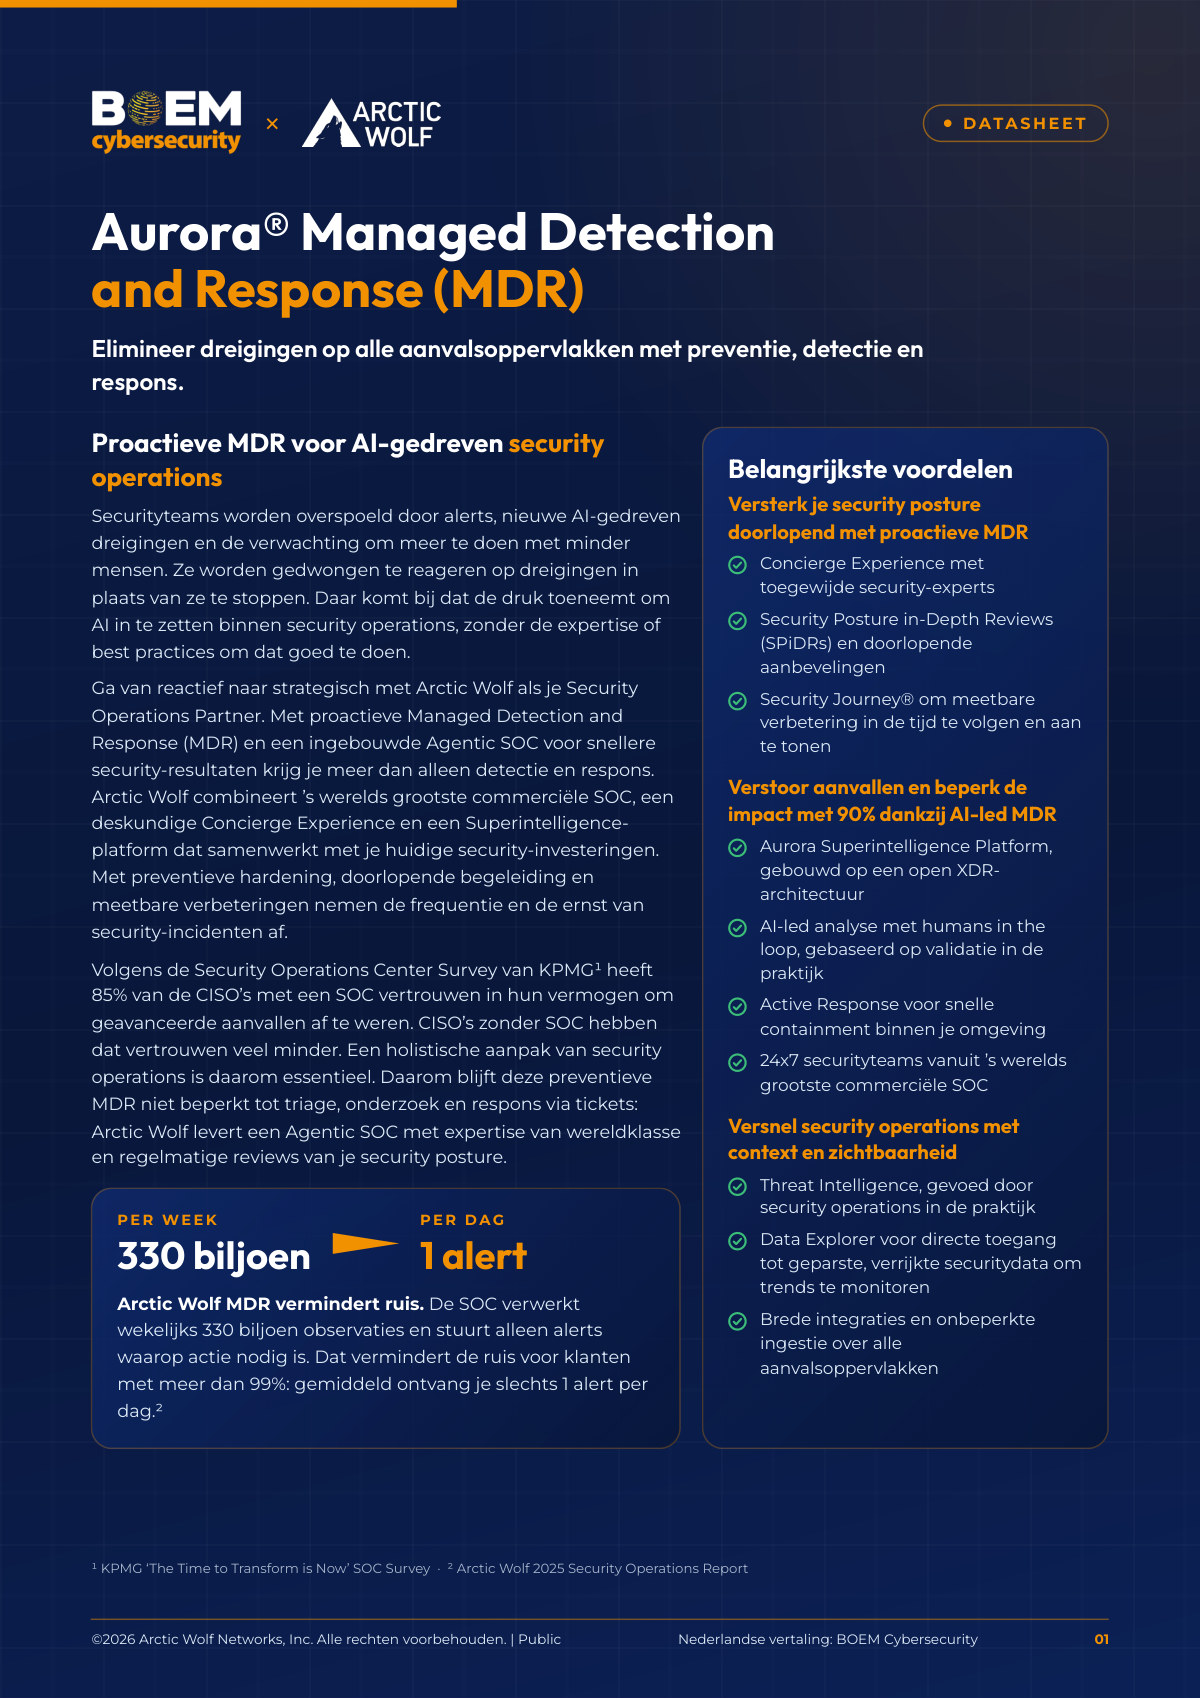
Gratis download
Datasheet Managed Detection and Response
De datasheet van Arctic Wolf, in het Nederlands vertaald door BOEM. Alles over de MDR-dienst op drie pagina's, handig om intern te delen met je directie of IT-partner.
- Het Aurora-platform en de AI-analyse
- De vaste specialisten (Concierge Experience)
- Koppelingen met je huidige beveiliging
- De Security Operations Warranty
Ontvang de datasheet
Vul je gegevens in en je ontvangt de datasheet direct in je mailbox.
We gebruiken je gegevens om je de datasheet te sturen en je eventueel te bellen over je vraag. Meer lees je in onze privacyverklaring.
Wat kost Managed Detection and Response?
De prijs maken we op maat, op basis van het aantal werkplekken, servers en gebruikers dat bewaakt wordt. Na een korte kennismaking en de scope-inventarisatie weet je binnen een week waar je aan toe bent.
Wat erin zit
De licentie en het platform van Arctic Wolf, de agents en sensoren, 24/7 bewaking en ingrijpen door het security operations center, de Security Operations Warranty, toegang tot de incident-response-retainer, de vaste specialisten van Arctic Wolf met periodieke beoordelingen van je beveiliging, en de begeleiding van BOEM bij de keuze en de aansluiting op je ISO- of NIS2-dossier.
Wat het je bespaart
Een eigen SOC vraagt een team dat dag en nacht bezet is, plus tooling. Voor een organisatie tot 500 medewerkers is dat niet te betalen, en ook niet nodig. Vergelijk het met de schade van één ransomware-incident: weken stilstand, herstelkosten en meldplichten. Juist daar dekt de warranty je bovendien financieel.

EDR is software op werkplekken en servers die verdacht gedrag ziet en kan stoppen. XDR voegt daar signalen uit netwerk, cloud en e-mail aan toe. Een SOC is het team dat die signalen dag en nacht beoordeelt. MDR is dat alles als dienst: de techniek, het team en het ingrijpen, zonder dat je het zelf hoeft op te bouwen.
Gewone MDR reageert: er gebeurt iets, het SOC ziet het en grijpt in. Proactieve MDR doet dat ook, maar werkt daarnaast aan minder incidenten. Vaste specialisten beoordelen regelmatig hoe je beveiliging ervoor staat, geven verbeterpunten en houden bij welke stappen je zet. Zo wordt elk incident een les, en neemt het aantal aanvallen dat slaagt af.
Nee. Arctic Wolf heeft ruim 200 koppelingen met bestaande producten en neemt signalen op van je firewall, antivirus, Microsoft 365, Entra ID, cloud en applicaties. Je houdt de tools die je hebt; MDR legt zich eroverheen. Arctic Wolf richt de dienst in en bekijkt daarbij samen met jou welke bronnen worden gekoppeld.
Juist niet. Het SOC filtert de ruis eruit en stuurt alleen wat echt aandacht vraagt. Volgens Arctic Wolf krijgt een klant gemiddeld één melding per dag, met uitleg over wat er speelt en wat je moet doen.
In de praktijk wel: beide betekenen dat een extern security operations center dag en nacht je omgeving bewaakt. Het verschil zit in het ingrijpen. Bij Managed Detection and Response hoort respons erbij: een besmette machine isoleren of een account blokkeren. Vraag bij elke aanbieder of dat is inbegrepen en wie je ’s nachts belt.
Vaak pas als het misgaat: bestanden die versleuteld zijn, een klant die een vreemde factuur meldt of een melding van buitenaf. Incident-responders meten tussen inbraak en ontdekking een mediaan van ongeveer tien dagen (Mandiant M-Trends 2024); zonder bewaking buiten kantoortijd duurt het langer. In die dagen zoekt een aanvaller je back-ups en beheerdersrechten op.
Financiële dekking als er ondanks de bewaking toch een incident plaatsvindt: ransomware, zakelijke e-mailfraude, de juridische afhandeling van een datalek, aansprakelijkheid en omzetverlies. De dekking loopt volgens Arctic Wolf op tot 3 miljoen dollar bij het Total Security Operations-pakket met Aurora Managed Endpoint Defense op een looptijd van drie jaar; bij andere pakketten is de dekking lager. De warranty kost niets extra en geldt vanaf het moment dat je tekent. Je kunt er ook het eigen risico van je cyberverzekering mee betalen. De precieze voorwaarden staan in de abonnementsvoorwaarden van Arctic Wolf en nemen we door in het voorstel.
Dan schakelt de Incident360-retainer van Arctic Wolf: binnen een uur start een incident-responseteam, dag en nacht, dat de aanval insluit, onderzoekt, systemen herstelt en zo nodig met de aanvaller onderhandelt. Volgens Arctic Wolf is dat tot 70 procent goedkoper dan een losse noodinzet. Je hebt daarbij direct contact met het team van Arctic Wolf. BOEM helpt je daarna de lessen te vertalen naar maatregelen.
Die houden bekende aanvallen tegen, maar ze zien niet wat een aanvaller doet met een gestolen wachtwoord of een gelekte sessie. MDR kijkt naar gedrag over alle systemen heen, ook buiten kantoortijd, en grijpt in. De detectie-check laat in twee minuten zien waar je blinde vlekken zitten.
De Cyberbeveiligingswet schrijft geen 24/7 SOC voor, maar vraagt wel om maatregelen voor het opmerken en afhandelen van incidenten en om een meldplicht binnen 24 uur na ontdekking. Wie incidenten pas na dagen opmerkt, haalt die termijn niet. MDR regelt het opmerken en levert de rapportage waarmee je dat aantoont.
Het security operations center ziet het signaal, beoordeelt het en grijpt in: een besmette machine wordt geïsoleerd of een account geblokkeerd. Daarna belt het team van Arctic Wolf je volgens de afspraken die bij de inrichting zijn gemaakt. Bij een groot incident start het incident-responseteam van Arctic Wolf binnen een uur.
Alle drie vragen om logging, detectie en een werkend incidentproces. MDR levert dat, en de maandrapportage is bewijs dat je kunt laten zien aan een auditor of toezichthouder. BOEM koppelt het aan je bestaande dossier.
De signalen worden verwerkt op het platform van Arctic Wolf. Welke logbronnen worden meegenomen, waar ze worden verwerkt en hoe lang ze worden bewaard, wordt bij de inrichting met Arctic Wolf vastgelegd, samen met de verwerkersovereenkomst.
Plan vandaag nog een vrijblijvende telefonische intake
We leggen je graag uit wat MDR met Arctic Wolf voor jouw organisatie betekent: wat er bewaakt wordt, hoe het ingrijpen werkt en wat het kost.
BOEM Cybersecurity als partner, verhalen uit de praktijk
Wij zijn trots op onze klanten. Lees hier meer over deze klanten en hun succesverhalen.