
Phishing simulatie: meten wat mensen echt doen
Een phishingsimulatie is de enige manier om te weten of awareness werkt. Niet wat mensen zeggen dat ze zouden doen, maar wat ze doen als er een geloofwaardige mail binnenkomt op een drukke dinsdagmiddag. Wij zetten de campagne gespreid op, beginnen met een eerlijke nulmeting en leveren cijfers die je een jaar later kunt vergelijken.
Waarom de opzet bepaalt of je iets meet
Eén iemand die het doorvertelt bederft de hele meting
De meeste simulaties gaan hier de mist in: iedereen krijgt dezelfde mail op hetzelfde moment. De eerste die hem doorziet waarschuwt de gang, en vanaf dat moment meet je de gang en niet het gedrag.
Wij spreiden de campagne daarom over de tijd, met verschillende mails.
Eerst meten, dan aankondigen
De volgorde bepaalt of je er over een jaar iets mee kunt. Wij draaien de eerste simulatie voordat het awarenessprogramma is aangekondigd. Dat cijfer is jullie startpunt en het is eerlijk. Kondig je eerst aan en meet je daarna, dan meet je de aankondiging. Later in het jaar draaien we dezelfde meting opnieuw, en het verschil tussen die twee cijfers is wat je aan de directie en aan de auditor laat zien. Zonder nulmeting heb je aan het eind van het jaar een mooi verhaal en geen bewijs.
Wat de trechter je vertelt
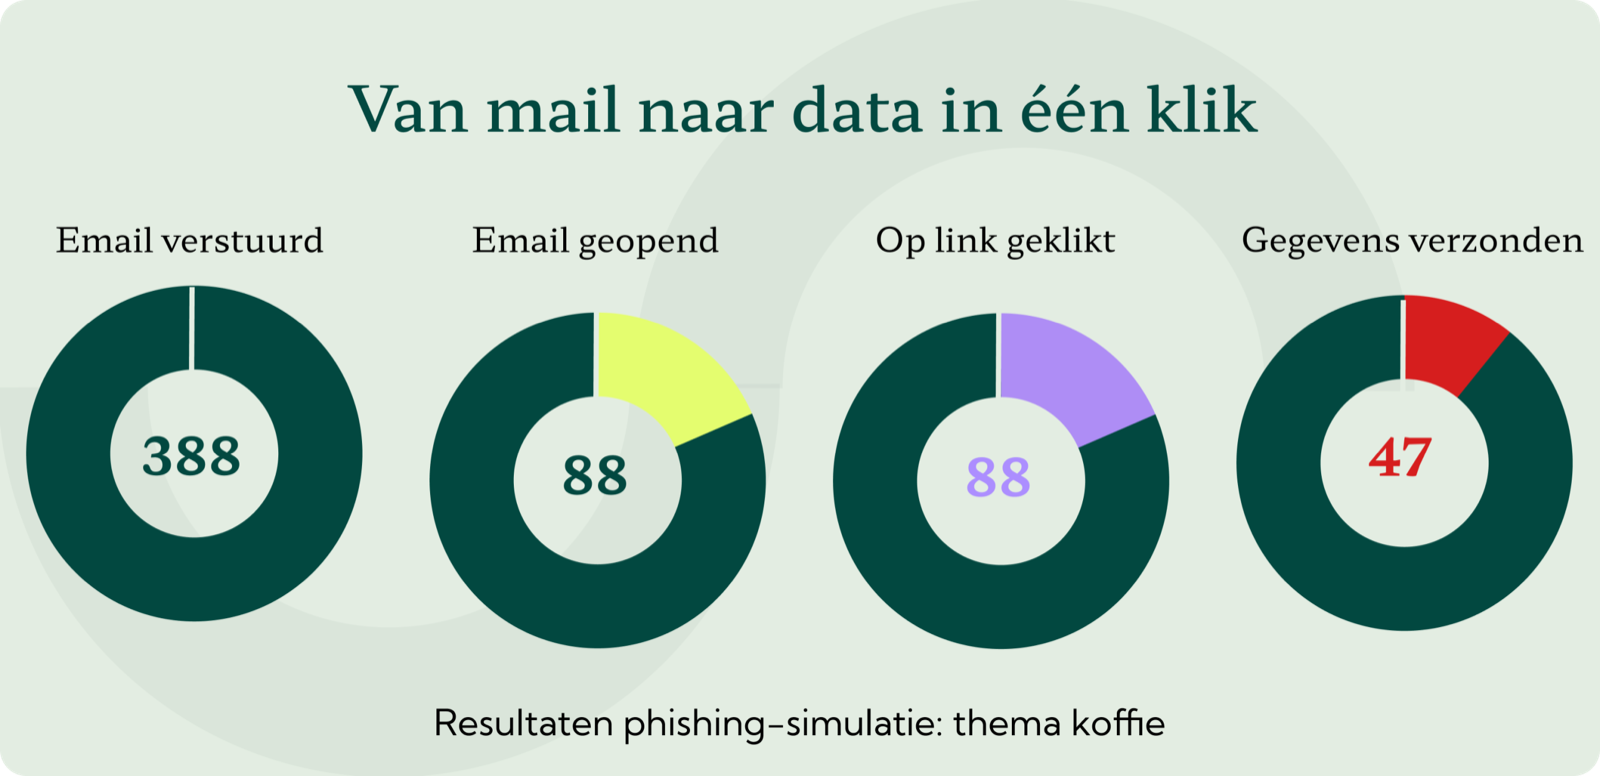
Per campagne zie je de hele route: hoeveel mail eruit ging, wie hem opende, wie op de link klikte en wie daarna ook echt gegevens invulde. Dat laatste getal is waar het om gaat, want dat is het moment waarop een aanvaller binnen is. Een klik is nog te repareren, ingevulde inloggegevens niet. Naast het klikpercentage kijken we daarom ook naar het meldpercentage: hoeveel mensen het bericht juist wel melden. Dat cijfer wil je omhoog hebben, en het is het beste teken dat een programma werkt.
Een klik is geen overtreding
Een geregistreerde klik leidt bij ons niet automatisch tot een berisping. Jullie bepalen zelf wat er met de uitkomst gebeurt. Dat is een bewuste keuze: angst zorgt vooral dat mensen een fout niet meer melden, en dan verlies je precies het gedrag dat je wilde opbouwen. Het haalt bovendien de weerstand weg bij HR en de ondernemingsraad, die vaak terecht kritisch zijn op een test waarin je collega’s laat struikelen.
Een simulatie is een meting, geen programma
Alleen simuleren verandert weinig. Het werkt als meetpunt binnen een awarenessprogramma dat het hele jaar doorloopt, met korte trainingen die precies de onderwerpen herhalen waar het misging. Wij draaien de simulaties daarom in hetzelfde platform als de trainingen, zodat meting en training in één dossier staan. Zie de e-learning met Guardey.
Hoe wij een campagne opzetten
We werken met actuele voorbeelden: een bericht van een bezorgdienst, een factuur die betaald moet worden, een uitnodiging voor een vergadering, een melding dat je wachtwoord verloopt. Waar het nuttig is maken we ze op maat, bijvoorbeeld met een leverancier waar jullie echt mee werken. Dat verhoogt de moeilijkheidsgraad flink, dus dat doen we meestal pas bij de tweede meting.
Niet iedereen dezelfde mail op hetzelfde moment, maar verspreid over dagen en met verschillende varianten. Zo blijft de meting bruikbaar en kun je de uitkomst per afdeling vergelijken. Een groepsgemiddelde uit één moment zegt weinig, een individueel percentage over een gespreide campagne wel.
De eerste campagne draait voordat er iets is aangekondigd. Dat vraagt afstemming met de directie en met HR, want er is één moment waarop je dit eerlijk kunt meten en dat is het begin. Daarna is de verrassing eraf.
Verzonden, geopend, geklikt en gegevens ingevuld, plus wie het bericht heeft gemeld. Per medewerker en per afdeling, zodat je gericht kunt bijsturen. Wat we niet doen is een lijst met namen naar de directie sturen; de opvolging spreken we vooraf af.
Wie klikt krijgt direct een korte uitleg over wat er in die specifieke mail te zien was. Dat leermoment op het moment zelf werkt beter dan een training drie maanden later. Daarna volgt herhaling op precies dat onderwerp in het trainingsplatform.
Later in het jaar dezelfde opzet, met andere mails. Het verschil is jullie resultaat. Wij leveren het naast elkaar, met de kanttekening als de moeilijkheidsgraad tussen de metingen is verhoogd, want anders vergelijk je appels met peren.
In productie, zorg en buitendienst heeft niet iedereen een persoonlijke zakelijke mailbox. Voor die groep meet een mailsimulatie niets. Daar kiezen we een andere vorm, bijvoorbeeld een sessie op locatie of een darkwebsessie, en dat melden we expliciet in de rapportage in plaats van te doen alsof de hele organisatie is gemeten.
Datum, opzet, aantal deelnemers, de trechter per campagne en de vergelijking tussen nulmeting en hermeting. Dat is het bewijs dat de training uit de wet er niet alleen is, maar ook effect heeft. Zonder die vergelijking heb je alleen een momentopname.

Waarom kiezen voor BOEM?
- Gespreid mailen: anders waarschuwen mensen elkaar en meet je de gang in plaats van het gedrag.
- Nulmeting vóór de aankondiging: het enige moment waarop je eerlijk kunt meten.
- De hele trechter: niet alleen wie klikte, maar ook wie gegevens invulde en wie juist meldde.
- Geen strafcultuur: een klik is een leermoment, en jullie bepalen de opvolging.
- Meting en training in één dossier: de simulaties draaien in hetzelfde platform als de trainingen.
Wat kost een phishingsimulatie?
Onderdeel van het abonnement, niet los
De simulaties zitten bij ons in hetzelfde platformabonnement als de trainingen, afgerekend per medewerker per maand. Losse eenmalige campagnes doen we ook, maar we raden ze af.

Waarom wij een losse campagne afraden
Eén simulatie geeft je een cijfer en verder niets. Er is geen vergelijking, geen herhaling op de onderwerpen waar het misging en geen bewijs van verbetering. Voor hetzelfde geld dat een los traject kost, loopt een abonnement een groot deel van het jaar en heb je aan het eind twee metingen om naast elkaar te leggen.
Wat het bedrag bepaalt
Het platform met simulaties wordt per medewerker per maand afgerekend. Het bedrag hangt af van het aantal gebruikers en van de vraag of je alleen de simulaties of ook de trainingsmodules wilt; boven de tweehonderdvijftig gebruikers geldt een staffel. In een gesprek rekenen we het uit voor jullie aantal medewerkers, zodat je een bedrag hebt in plaats van een richtprijs.
Alles in één abonnement
Loopt het hele traject bij ons, dan zitten de simulaties samen met de trainingen, de BOEM Breachgame en de periodieke hardening in het Security Partner-model van 1.500 euro per maand, exclusief btw.
Een nagemaakte phishingmail die je zelf naar je medewerkers stuurt, om te meten wie erin trapt en wie het meldt. Er gebeurt niets schadelijks: er wordt geen malware verstuurd en er worden geen echte inloggegevens buitgemaakt. Het resultaat is een cijfer waarmee je kunt sturen.
Bij de eerste meting niet, want dan meet je de aankondiging in plaats van het gedrag. Wel stem je het vooraf af met de directie en, afhankelijk van jullie afspraken, met HR en de ondernemingsraad. Na de nulmeting vertel je wel wat er loopt: dat hoort bij een programma waarin mensen weten waar ze aan toe zijn.
Het kan, maar het vraagt zorgvuldigheid. Het gaat om gegevens over gedrag van medewerkers, dus je hebt een grondslag en een duidelijk doel nodig, je informeert vooraf op programmaniveau, en je bepaalt vooraf wie welke uitkomsten ziet. Wij houden de individuele resultaten daarom bij het leerdoel en niet bij beoordelingen. Voor de juridische kant werken we samen met AVG Juristen; laat je opzet daar toetsen als je twijfelt.
Dat verschilt te veel per organisatie, per scenario en per moment om er een getal aan te hangen, en een branchegemiddelde helpt je niet. Het cijfer dat telt is jouw eigen verschil tussen de nulmeting en de hermeting, bij een vergelijkbare moeilijkheidsgraad. Wie een percentage belooft voordat hij jullie organisatie heeft gezien, verkoopt een verwachting.
Die krijgt een korte uitleg over wat er in die mail te zien was en daarna herhaling op dat onderwerp in het trainingsplatform. Geen berisping, tenzij jullie zelf iets anders afspreken. Wij adviseren dat niet: angst zorgt vooral dat mensen een fout niet meer melden.
Minimaal twee keer per jaar, want anders heb je geen vergelijking. In de praktijk werkt vaker en kleiner beter dan één grote campagne, omdat het onderwerp dan het hele jaar leeft en één uitschieter je jaarcijfer niet bepaalt.
Ja, maar met beleid. Fraude via telefoon en app werkt omdat het inspeelt op haast en hiërarchie, en juist daarom raakt zo’n test mensen persoonlijk. We doen dit alleen in overleg en met een duidelijke afspraak over de opvolging.
De simulaties zitten in het platformabonnement, dat per medewerker per maand wordt afgerekend; het bedrag hangt af van het aantal gebruikers. In het Security Partner-model van 1.500 euro per maand zijn ze inbegrepen. Alle bedragen zijn exclusief btw.
Plan vandaag nog een vrijblijvende telefonische intake
In een vrijblijvend gesprek bepalen we de opzet van de nulmeting, hoe we het met HR en de ondernemingsraad afstemmen en wat we met de uitkomst doen. We laten de rapportage van een echte campagne zien, zodat je weet wat je krijgt.
BOEM Cybersecurity als partner, verhalen uit de praktijk
Wij zijn trots op onze klanten. Lees hier meer over deze klanten en hun succesverhalen.