
Security awareness die blijft hangen, met Guardey
Eén lange training per jaar werkt niet. Wij werken met Guardey: korte opdrachten van twee tot drie minuten, elke week, op de telefoon of achter het bureau. Wij doen de nulmeting, de invoering en de rapportage, zodat je aan het eind van het jaar niet alleen een verhaal hebt maar ook cijfers.
Waarom het meestal niet werkt, en wat wij anders doen
Het platform is het makkelijke deel
Bijna elke organisatie heeft al eens iets aan awareness gedaan. Het probleem is zelden dat het er niet was. Het probleem is dat niemand meedeed en dat het na drie maanden was weggezakt.
Daarom draait ons verhaal niet om de software, maar om deelname, om de invoering en om wat je er na een jaar over kunt zeggen.
Eén keer per jaar een uur is precies wat niet werkt
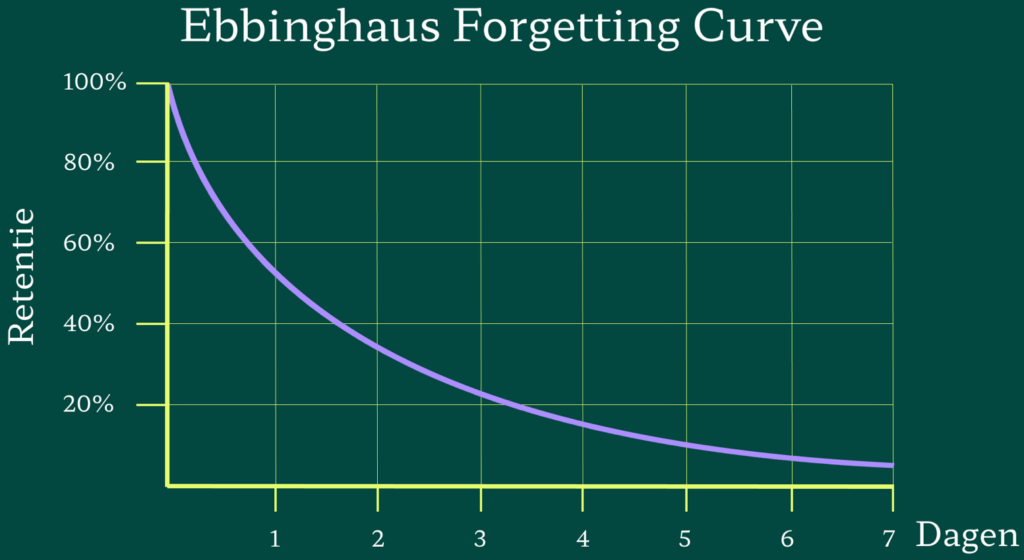
Wat wij bij organisaties tegenkomen is steeds hetzelfde. Eén lange verplichte training, weggeklikt tijdens een vergadering. Geen cijfers, dus geen idee of het iets deed. En moeheid bij een platform dat al jaren dezelfde modules laat zien. De vergeetcurve is genadeloos: van wat iemand in één sessie leert, is na een week het grootste deel weg.
Wat er in de plaats komt
Twee tot drie minuten per keer, elke week of elke twee weken. Herhaling op precies de onderwerpen waar iemand zwak op scoort. Op de telefoon, dus ook te doen door collega’s zonder vaste werkplek. Een klikpercentage dat je door het jaar heen ziet dalen. En nieuwe onderwerpen zodra er nieuwe trucs zijn, zonder dat daar een nieuw contract voor nodig is.
De volgorde bepaalt of je later iets kunt aantonen
Wij beginnen niet met de aankondiging maar met een phishingsimulatie, voordat iemand weet dat er een programma aankomt. Dat cijfer is jullie startpunt en het is een eerlijk cijfer. Pas daarna vertellen we wat er komt, met de uitkomst van die nulmeting als reden waarom. Later in het jaar meten we opnieuw. Het verschil tussen die twee metingen is wat je aan de directie en aan de auditor laat zien. Zonder nulmeting heb je aan het eind van het jaar een mooi verhaal en geen bewijs.
Het onderscheid dat vaak misgaat
De Cyberbeveiligingswet legt twee verschillende plichten neer. Alle medewerkers hebben doorlopend basishygiëne en training nodig, aantoonbaar per persoon, en dat is waar het platform voor is. Bestuurders hebben een eigen plicht: zij moeten zelf aantoonbaar kennis hebben en toezien op de maatregelen. Daar hoort geen e-learning bij maar de NIS2 directietraining van een halve dag. Wie die twee door elkaar haalt, regelt er één van de twee niet.
Wat Guardey is en wat wij eraan toevoegen
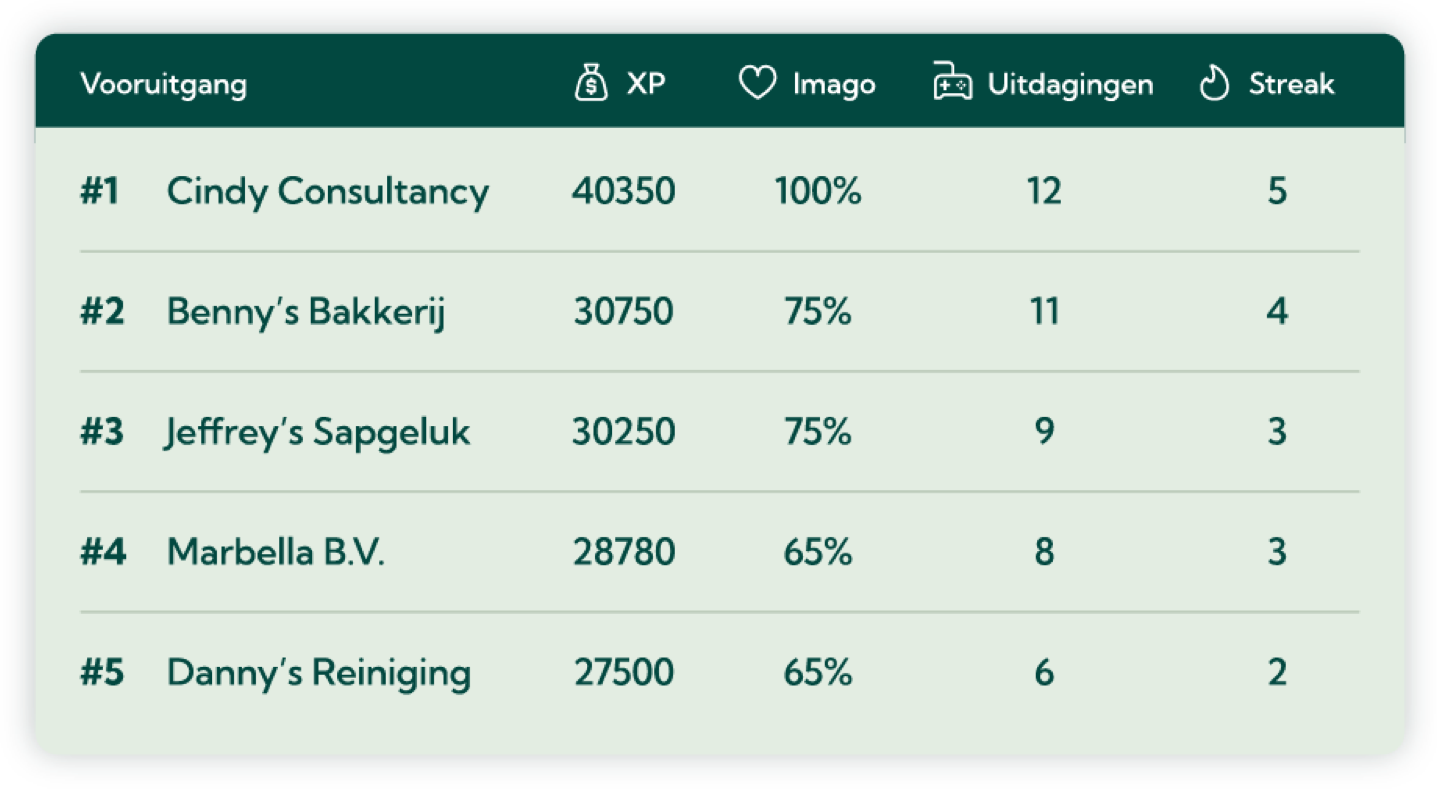
Denk aan een taalapp, maar dan voor beveiliging. Een korte opdracht per week of per twee weken, veertien modules waaronder een module over NIS2. Geen cursus die iemand moet inplannen, maar iets wat je erbij doet. Punten, reeksen en een ranglijst per team zorgen dat mensen meedoen zonder dat iemand erachteraan moet.
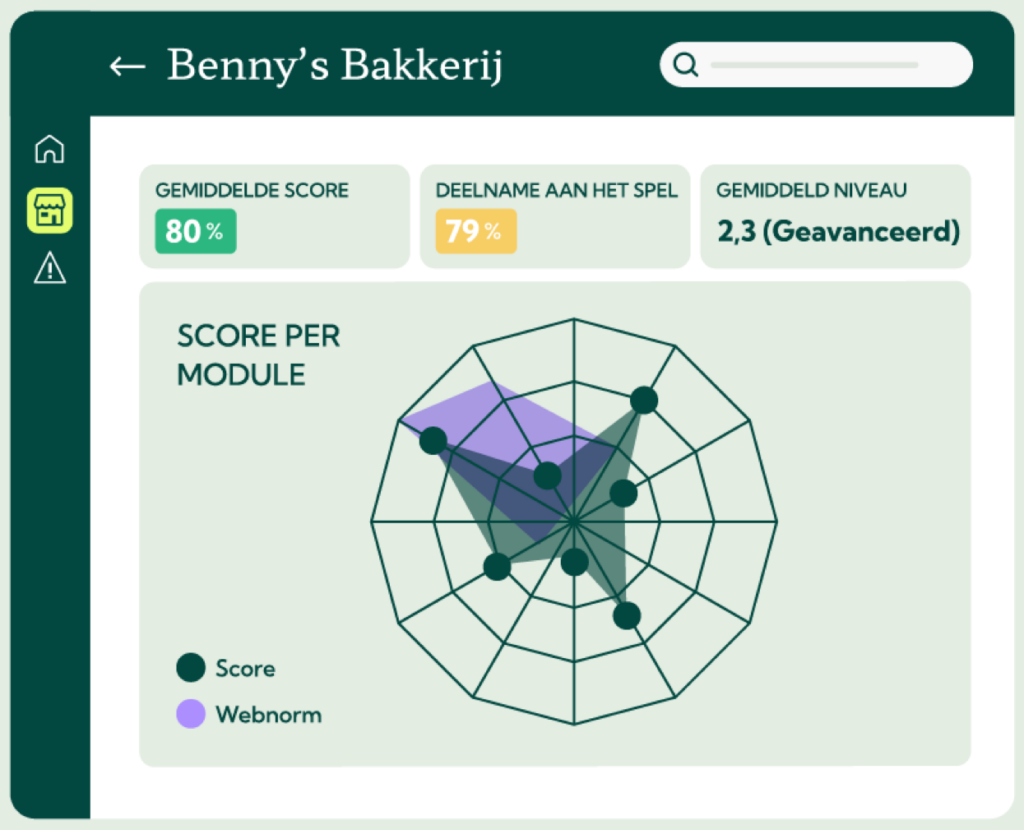
Wie onder de tachtig procent scoort op een onderwerp, krijgt dat onderwerp vaker terug tot het blijft zitten. Iemand die het al weet, wordt er niet mee lastiggevallen. Daardoor kost het de mensen die het goed doen bijna geen tijd, en krijgen de mensen die het nodig hebben juist meer.
De koppeling met Microsoft 365 is een handeling van twee minuten. Daarna logt iedereen in met het account dat hij al heeft, zonder extra wachtwoord of code. Er is geen aparte deelnemerslijst die iemand moet bijhouden.
Bij productie, zorg en buitendienst valt een deel van de medewerkers normaal buiten elk programma. Het grootste deel van de deelnemers doet de opdrachten op de eigen telefoon, dus die groep doet gewoon mee. Voor collega’s die echt geen moment achter een scherm zitten combineren we het platform met een sessie op locatie. Wij beloven geen digitale oplossing voor mensen die nooit een scherm zien.
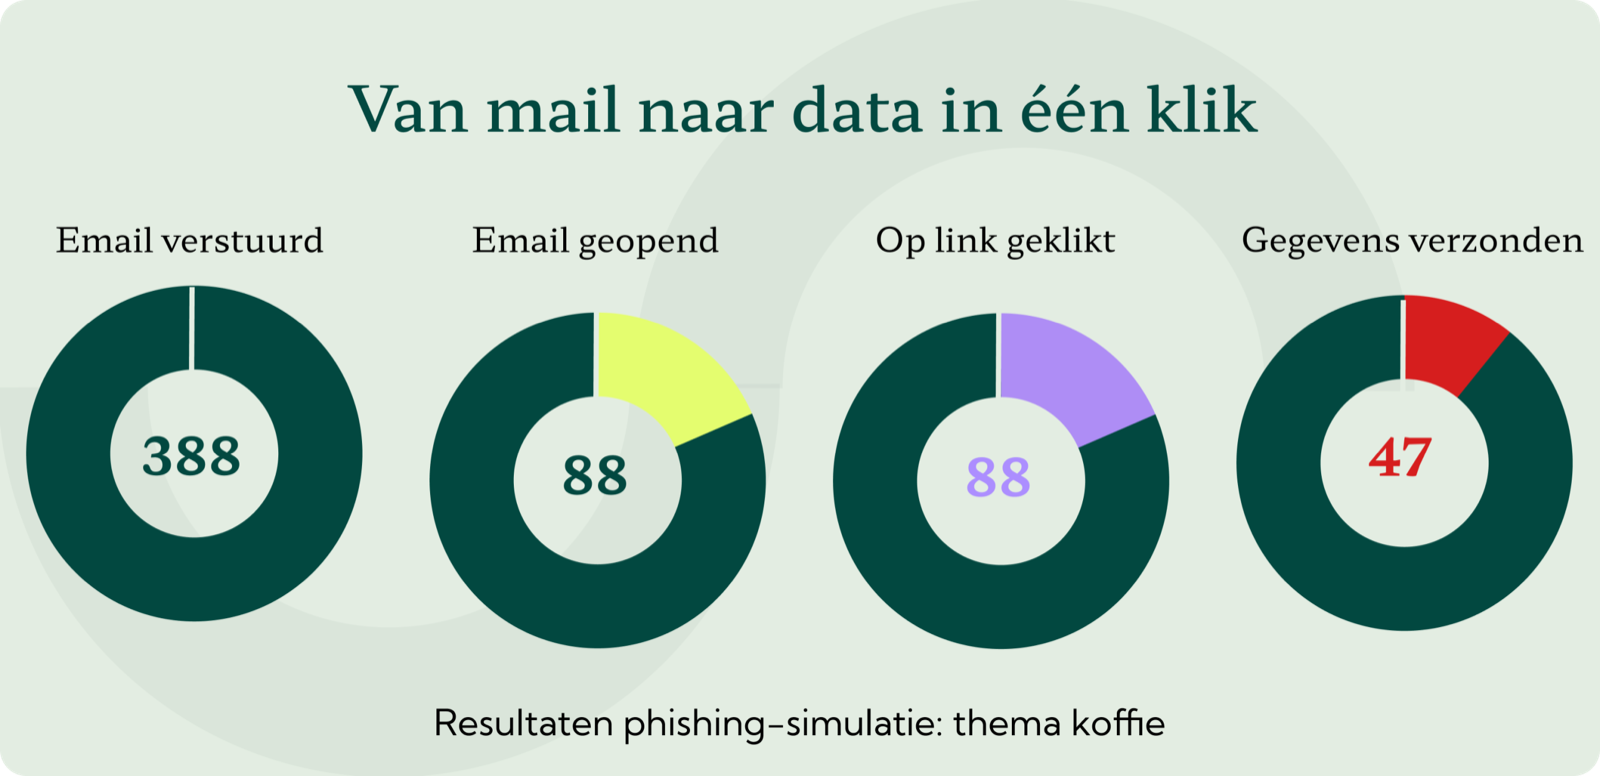
Een simulatie meet alleen iets als niemand is ingelicht. Daarom sturen we niet iedereen dezelfde mail op hetzelfde moment, maar spreiden we de campagne met verschillende mails. Eén iemand die het doorvertelt bederft anders de hele meting, en dan meet je de gang en niet het gedrag.
Een klik leidt niet automatisch tot een berisping. Jullie bepalen zelf wat er met de uitkomst gebeurt. Dat haalt de weerstand bij HR en de ondernemingsraad weg.
Of dit slaagt hangt niet af van de software maar van hoe je het binnenbrengt. Leidinggevenden introduceren het bij hun eigen mensen, want komt het alleen van IT dan doet niemand mee. Er valt iets te winnen, met een ranglijst en een kleine prijs per kwartaal. En we leggen vooraf vast wat er gebeurt als iemand structureel niet meedoet, anders wordt het vrijblijvend. Dat traject doen wij samen met jullie, het is geen licentie die we over de schutting gooien.
Awareness is pas een beheersmaatregel als je het effect kunt aantonen. Wij kijken naar het klikpercentage per meting en per afdeling, naar het meldpercentage, dus hoeveel mensen een verdacht bericht juist wel melden, en naar deelname en scores per medewerker. Dat laatste is wat een auditor wil zien.
Waarom kiezen voor BOEM?
- Wij zijn Guardey-partner: je krijgt het platform én iemand die de invoering doet, in plaats van alleen een inlogcode.
- Eerst meten, dan aankondigen: zonder nulmeting kun je aan het eind van het jaar niets aantonen.
- Twee tot drie minuten per week: geen cursus die iemand moet plannen, dus deelname blijft overeind.
- Bereikt ook de werkvloer: op de eigen telefoon, en waar dat niet kan een sessie op locatie.
- Rapportage die een auditor accepteert: deelname, scores en herhaalmetingen per medewerker.
Wat kost het?
Per medewerker per maand
Guardey wordt afgerekend per medewerker per maand. Het bedrag hangt af van het aantal gebruikers en van de vraag of je de phishingsimulaties erbij neemt.
Waar het bedrag van afhangt
Er zijn drie vormen: alleen de modules met de app en de ranglijst, dezelfde inhoud met de gespreide phishingsimulaties erbij, en een meerjarige afspraak met een vaste prijs. Boven de tweehonderdvijftig gebruikers geldt een staffel, dus voor grotere organisaties valt het per medewerker lager uit. Nieuwe onderwerpen kosten niets extra: die komen er gedurende het jaar gewoon bij.
Vergelijk het met wat je nu betaalt
Veel organisaties hebben al een awarenessplatform staan waar weinig mee gebeurt. Zet die jaarrekening ernaast, en kijk daarna naar de deelnamecijfers van dat platform. Dat is de eerlijkste vergelijking die er is. In een gesprek rekenen we het voor jullie aantal medewerkers uit, zodat je een bedrag hebt in plaats van een richtprijs.
Eerst zien wat het bij jullie mensen doet
Wij zetten een proefomgeving klaar voor een groep van vijf of zes collega’s uit verschillende hoeken van de organisatie: operationeel, administratief en IT. Twee weken later weten jullie of het past, zonder dat er iets is vastgelegd.
En als het breder moet
Awareness is één van de maatregelen. Wil je het combineren met een oefening waarin het team een aanval doorleeft, kijk dan naar de BOEM Breachgame. Loopt het hele traject bij ons, dan zit awareness samen met de breachgame en de periodieke hardening in het Security Partner-model.
Guardey is een security awarenessplatform met korte opdrachten van twee tot drie minuten, een spelelement met punten en een ranglijst, en een module voor phishingsimulaties. Het werkt op de telefoon en in de browser. BOEM Cybersecurity is partner van Guardey en verzorgt de invoering, de simulaties en de rapportage.
Een eigen e-learning veroudert. De trucs van aanvallers veranderen elk jaar, en dan moet iemand die modules bijhouden. Bij Guardey komen nieuwe onderwerpen er gedurende het jaar bij, zonder extra kosten. En het belangrijkste: het is gebouwd op korte herhaling, en juist dat is wat kennis laat blijven zitten.
Twee tot drie minuten per week of per twee weken. Dat is de reden dat mensen het volhouden. Wie op een onderwerp goed scoort, krijgt dat onderwerp minder vaak terug, dus voor de meeste medewerkers blijft het bij een paar minuten.
Guardey wordt per medewerker per maand afgerekend. Het bedrag hangt af van het aantal gebruikers en of je de phishingsimulaties erbij neemt; boven de tweehonderdvijftig gebruikers geldt een staffel. In een gesprek rekenen we het uit voor jullie aantal medewerkers.
Ja. Wij zetten een proefomgeving klaar voor vijf of zes collega’s uit verschillende rollen. Na twee weken zie je wat het bij de eigen mensen doet, en pas daarna beslis je.
Aan het deel over training en basishygiëne voor medewerkers, mits je het aantoonbaar maakt. Daar is de rapportage voor: deelname, scores en herhaalmetingen per medewerker. Let op dat bestuurders een eigen plicht hebben; die vullen ze niet in met een e-learning maar met de directietraining.
Niet automatisch. Een klik wordt geregistreerd voor de meting, maar jullie bepalen zelf wat er met de uitkomst gebeurt. In de praktijk werkt het beter om het als leermoment te behandelen, want angst zorgt vooral dat mensen een fout niet meer melden.
Grotendeels wel, want de opdrachten worden meestal op de eigen telefoon gedaan. Voor mensen die echt geen moment achter een scherm zitten, bijvoorbeeld in de productie of de zorg, combineren we het platform met een klassikale sessie of een darkwebdemo op locatie.
Plan vandaag nog een vrijblijvende telefonische intake
In een vrijblijvend gesprek laten we het platform live zien, lopen we een challenge en een rapportage door en rekenen we het bedrag uit voor jullie aantal medewerkers. Daarna kun je zelf beoordelen of dit beter is dan wat er nu staat.
BOEM Cybersecurity als partner, verhalen uit de praktijk
Wij zijn trots op onze klanten. Lees hier meer over deze klanten en hun succesverhalen.